データ流出の原因と対策を整理し、企業の情報資産を守るための基本を解説します。
情報漏えいを招く主な原因
情報漏えいを招く主な原因は、サイバー攻撃だけでなく、従業員の操作ミスや管理体制の不足など、社内外に存在します。代表的な脅威としては、メールの添付ファイルや偽のログイン画面を利用して認証情報を盗むフィッシング、脆弱性を悪用して社内ネットワークへ侵入する不正アクセス、データを暗号化して身代金を要求するランサムウェアが挙げられます。古いOSやソフトウェアを更新せずに利用していると、公開済みの脆弱性が攻撃の入口になるおそれがあります。
一方で、誤送信、宛先の確認漏れ、USBメモリやノートPCの紛失、不要になった書類や端末の不適切な廃棄も、情報漏えいにつながる重要な要因です。クラウドストレージやファイル共有サービスの公開設定を誤り、本来は社内限定とすべき情報が外部から閲覧可能になるケースもあります。
また、退職者のアカウントを無効化していない、共通IDを複数人で使っている、権限が業務上必要な範囲を超えて付与されていると、原因の特定や被害の抑止が難しくなります。情報資産を把握し、利用者・端末・データごとに適切な管理を行うことが、流出リスクを減らす第一歩です。
取引先や委託先を経由した情報流出にも注意が必要です。業務を外部に委託する際、共有するデータの範囲や保管場所、再委託の有無、事故発生時の連絡手順が曖昧であれば、自社だけでは管理しきれないリスクが生じます。さらに、私用端末や未承認のオンラインサービスを業務に利用するシャドーITは、管理対象外の場所にデータが残る原因となります。アクセス記録の確認や異常な通信の監視が十分でない場合、流出が長期間発見されない可能性もあります。
さらに、なりすまし電話やSNSを通じて担当者から機密情報を聞き出すソーシャルエンジニアリング、内部者による意図的な持ち出しも見逃せません。教育不足や確認手順の形骸化は、こうした被害を拡大させる要因になります。
加えて、バックアップの保管先が本番環境と分離されていない場合、復旧用データまで失うおそれがあります。
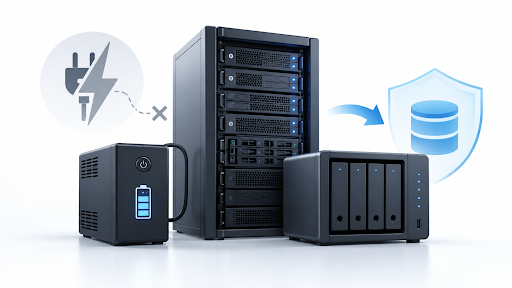
停電や機器故障への備え不足も、データ消失を招きます。
守るべき情報資産の整理方法
守るべき情報資産は、業務で扱うデータを「重要度」「保存場所」「利用者」「外部提供の有無」の4点で棚卸しすることで整理できます。まず、顧客情報、従業員情報、取引先情報、契約書、見積書、設計資料、ソースコード、営業計画、会計データなどを洗い出し、紙書類、パソコン、ファイルサーバー、クラウドストレージ、メール、業務システム、USBメモリーなど、どこに保存されているかを確認します。
次に、漏えいした場合の影響に応じて分類します。個人情報や認証情報、機密契約に関わる資料は特に高い重要度として扱い、閲覧・編集・持ち出しができる担当者を必要最小限に設定します。利用中のアカウント、共有フォルダーの権限、退職者や異動者のアクセス権も定期的に見直すことが重要です。
また、委託先やクラウドサービスへ預けている情報も自社の管理対象です。データの保管地域、再委託の条件、障害時の対応、削除方法を確認し、社内の資産台帳に記録します。情報資産を可視化して優先順位を付けることで、適切なアクセス制御、暗号化、バックアップ、監視といった対策を計画的に進めやすくなります。
さらに、各情報資産には管理責任者を定め、作成から利用、保管、廃棄までの流れを明確にします。データがメール添付や端末へのダウンロード、外部共有を通じてどのように移動するかを図示すると、管理漏れが起こりやすい箇所を把握できます。保存期間と削除基準も設定し、不要になったデータは復元困難な方法で適切に廃棄します。棚卸しはシステム導入や組織変更の際だけでなく、定期的に更新することが大切です。
資産台帳には、データ名、分類、保管先、管理責任者、利用目的、保存期限、適用する対策、最終確認日を記載すると運用しやすくなります。部門ごとの自己申告だけに頼らず、ログや設定情報とも照合し、実際の利用状況に沿った台帳へ更新します。
定期的な確認手順を文書化し、変更の記録を残すことで、担当者交代時にも管理水準を維持しやすくなります。
重要度に応じて復旧目標も定め、事業継続に備えます。
多層的な対策と運用体制
データ流出を防ぐには、単一の製品や対策に依存せず、技術・運用・人の教育を組み合わせた多層的な防御体制を整えることが重要です。外部からの不正アクセスに対しては、ファイアウォール、VPN、多要素認証、アクセス制御、ウイルス対策、メールフィルタリングなどを適切に組み合わせます。サーバーやクラウド環境では、OS・ミドルウェア・業務ソフトウェアを継続的に更新し、既知の脆弱性を放置しない運用が欠かせません。
また、重要データは暗号化し、利用者ごとに必要最小限の権限だけを付与することが基本です。退職者や異動者のアカウントを速やかに停止・変更する手順も、情報漏えいのリスク低減につながります。アクセスログや操作ログを保存・監視し、通常と異なる通信や大量のデータ持ち出しを早期に検知できる状態を維持することも有効です。
技術対策と同時に、従業員への継続的な教育も必要です。標的型メール、不審な添付ファイル、パスワードの使い回し、私物端末の利用など、日常業務に潜むリスクを共有し、報告しやすい環境をつくります。万が一の事故に備え、連絡先、初動対応、調査、関係者への通知、復旧までの手順を文書化し、定期的に見直すことで、被害の拡大を抑えやすくなります。
さらに、委託先やクラウドサービスを利用する場合は、提供事業者のセキュリティ方針、データの保管場所、障害時の対応範囲を事前に確認します。重要データは世代管理を含むバックアップを用意し、復元手順を定期的に検証することも重要です。加えて、設定内容や運用ルールを定期的に点検し、事業内容や働き方の変化に応じて対策を更新することで、継続的な安全性の向上につながります。
定期的なリスク評価を通じて、保有する情報資産の重要度と取扱状況を把握し、優先順位を付けて改善を進めることが大切です。専門家による診断や運用支援を活用することも、対策の漏れを防ぐ一助となります。
紙媒体や持ち出し端末、執務室への入退室管理も対象に含め、デジタル以外の経路からの流出にも目を向ける必要があります。
経営層が責任体制と予算を明確にすることも重要です。