2026年9月時点:中小企業の情シスが押さえるPCセキュリティとサーバー運用の実務
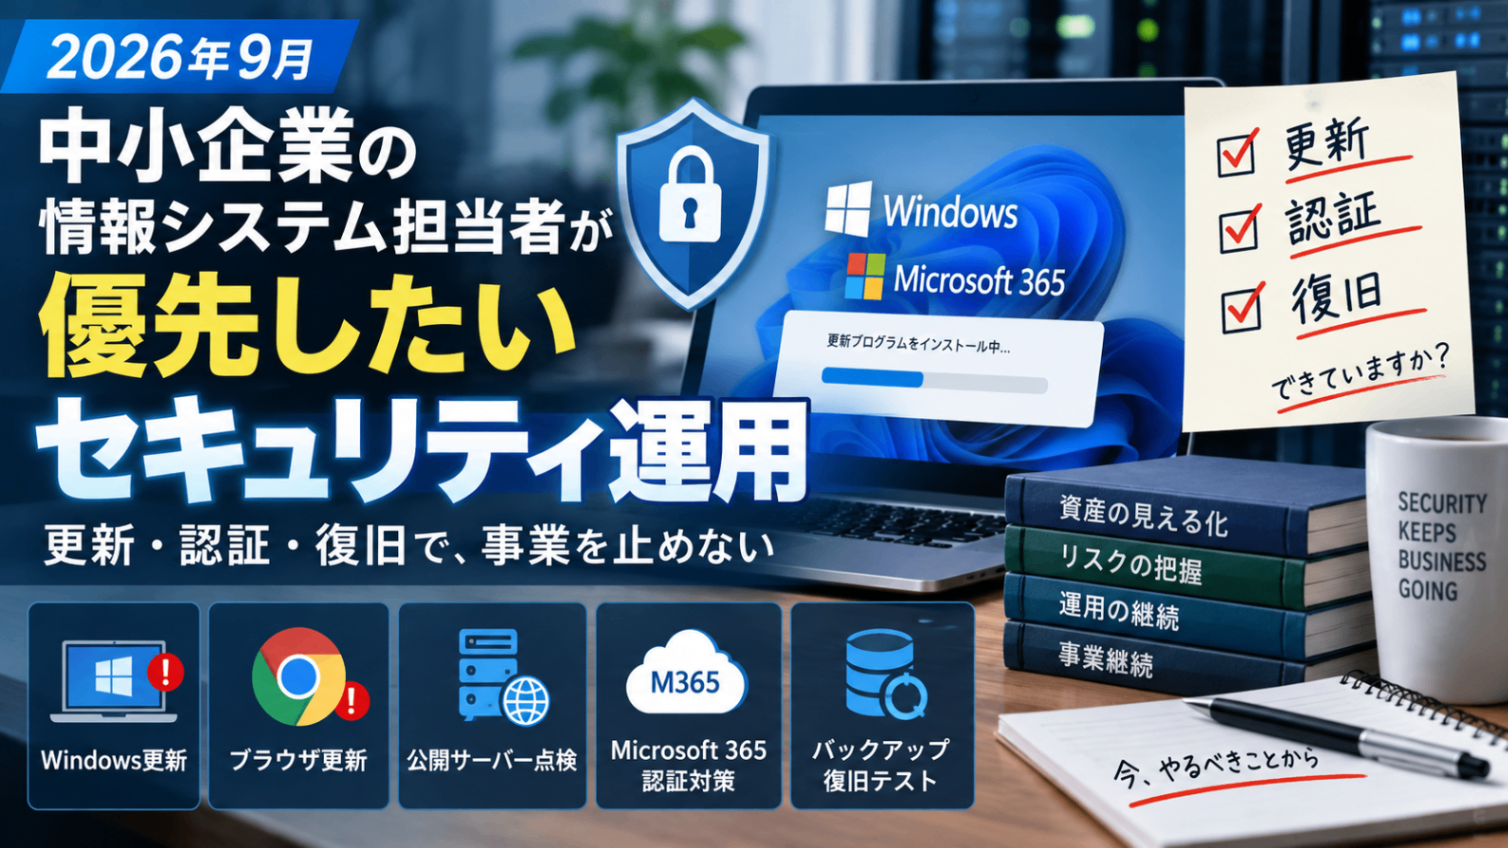
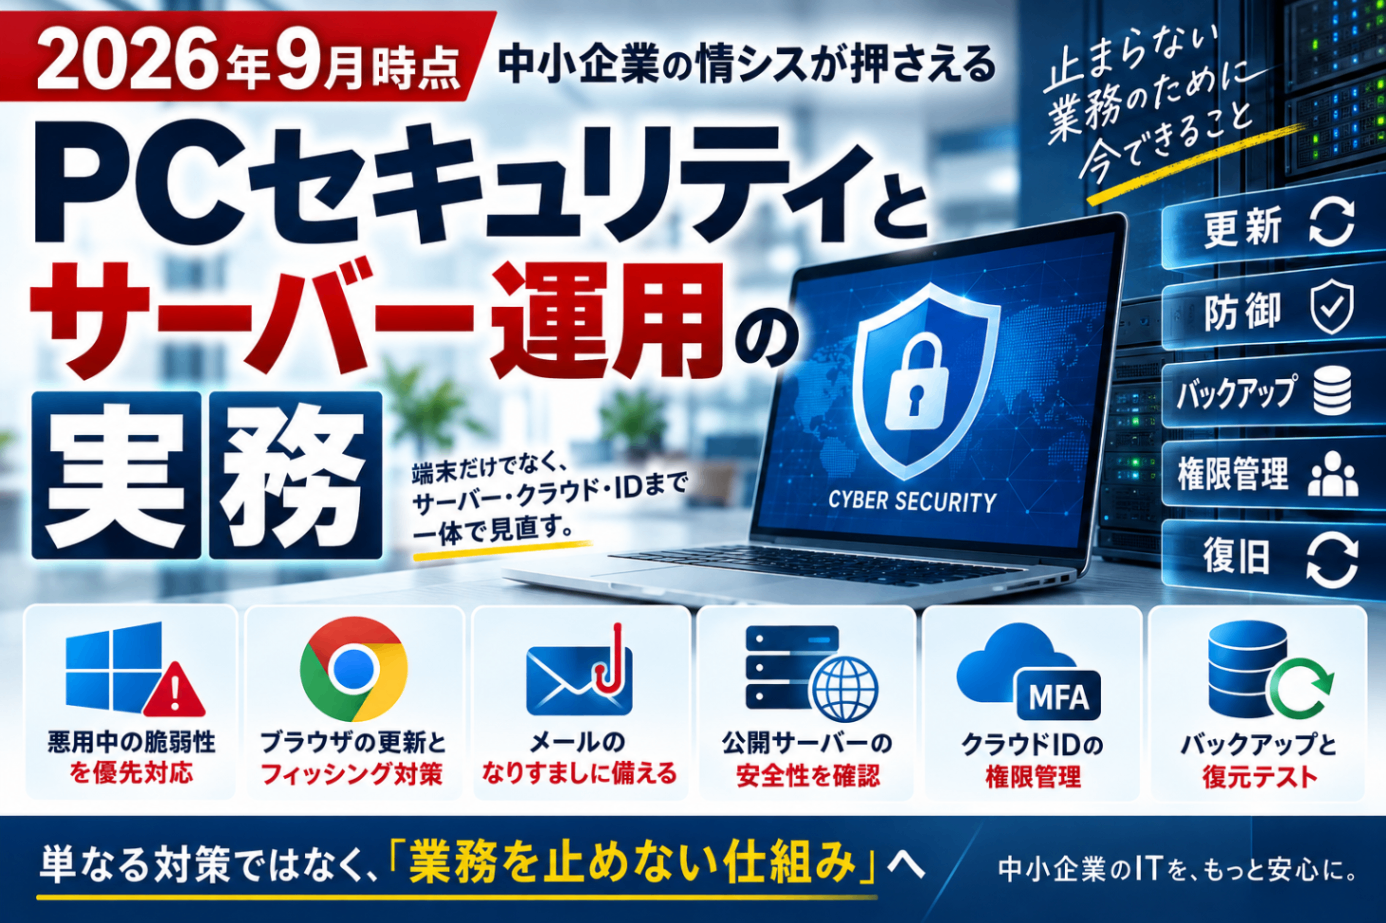
2026年9月時点で中小企業が優先すべきことは、ニュースを追うこと自体ではありません。自社にある端末、サーバー、クラウドID、公開中のシステムを把握し、「悪用が確認された更新」を速やかに適用できる状態をつくることです。同時に、更新による業務影響にも備え、復元可能なバックアップ、代替の管理経路、権限管理、連絡手順を整える必要があります。
PCのウイルス対策ソフトだけでは、防御は完結しません。メールやブラウザを入口にした侵害、OSや公開サーバーの脆弱性、アカウントの乗っ取り、障害時のデータ損失はつながっています。日常の保守と、いざというときに業務を戻すためのインフラ運用を一体で見直しましょう。
最優先は「悪用中」の脆弱性と資産の見落とし
2026年9月のMicrosoft更新では、多数の脆弱性が公表され、Windowsの権限昇格に関するCVE-2026-85880およびCVE-2026-81963が悪用中のゼロデイとして報じられました。低い権限で侵入された後に、端末やサーバーのより強い権限を狙われる可能性があるため、該当するWindows端末、サーバー、VDIを資産台帳で洗い出し、公式情報で影響範囲を確認したうえで優先適用することが重要です。
ここで陥りがちなのが、「PCには更新を配ったので終わり」と判断することです。更新対象には、在宅勤務用PC、共有PC、休眠中の仮想マシン、拠点のサーバーなど、管理の視界から外れやすい機器も含まれます。資産台帳には少なくとも、端末名、利用者、OS・バージョン、設置場所、管理者、最終更新日、公開の有無を記録しましょう。
オンプレミスExchangeを利用している場合は、9月更新で報じられたCVE-2026-55007にも注意が必要です。悪意あるVisio添付ファイルの処理を起点にコード実行を狙う内容とされます。対象や更新内容はMicrosoftの公式アドバイザリで必ず再確認し、未適用のサーバーを残さないこと、メールサーバーや管理画面を必要以上にインターネットへ公開しないことが基本です。Microsoft 365を主に使っていても、ハイブリッド構成や管理用途でオンプレミスExchangeが残っていないか確認してください。
ブラウザとフィッシング:入口対策を「運用」にする
Web閲覧は多くの業務で欠かせない一方、ブラウザの未更新は侵入の入口になり得ます。Google ChromeのV8 JavaScriptエンジンに関するCVE-2026-85046は、悪用が確認されたものとして報じられ、修正版が配布されました。自動更新を有効にするだけでなく、管理画面などで更新が失敗した端末や長期間起動されていない端末がないかを確認する運用が必要です。
同じV8に関係するMicrosoft Edgeについては、Chromeが更新済みだから安全とみなさず、Microsoftのリリースノートで修正状況を確認します。緊急時には、未更新端末のWebアクセスを一時的に制限する判断も選択肢になります。
技術的な更新と並行して、フィッシングやなりすましへの業務手順を整えます。AIを利用した攻撃の自動化や、個別にもっともらしく見せるなりすましが進むという見方もありますが、特定の被害件数として断定はできません。だからこそ、次のような基本を機械的に実行できるようにしておくことが有効です。
送金先変更、パスワード再設定、MFA解除の依頼は、メールやチャットだけで完結させず、登録済みの連絡先へ別経路で確認する
管理者アカウントを通常業務に使わず、必要最小限の権限を付与する
MFAを全社的に適用し、重要アカウントではFIDO2などフィッシング耐性の高い方式を検討する
不審なサインイン、アプリへの同意、権限変更を確認できるログを定期的に見る
Microsoft Entra IDでは、顧客側のパッチ作業を要しない形で緩和された脆弱性が報じられました。この例が示すのは、クラウドサービスは「更新しなくてよい」からといって確認不要ではないという点です。IDが侵害されれば、攻撃者は正規利用者のようにメール、ファイル、SaaSへアクセスしかねません。MFA、条件付きアクセス、管理者権限、サインイン監査を防御の中心に位置付けましょう。
公開サーバーは「存在確認」から始める
公開サーバーは、攻撃者にとって常時到達できる入口です。Oracle HTTP Server/WebLogic Server Proxy Plug-inのCVE-2026-21962は、CISAの既知悪用脆弱性カタログに追加され、自動スキャンや悪用試行が観測されたと報じられました。自社にOracle製品がないと思っていても、委託先、レンタルサーバー、旧システム、仮想基盤の一部に残っていることがあります。
まずは、外部公開しているIPアドレス、ドメイン、VPN、リモート管理画面、Webアプリ、ミドルウェアを棚卸しします。そのうえで、不要な公開を停止し、更新、ネットワーク制御、WAFなどの防御、アクセスログの保管と確認を組み合わせます。ECサイトでAdobe Commerce/Magentoを運用・委託している企業は、別途、対象バージョンと緊急修正の適用状況、改ざんや不審な外向き通信の有無を事業者と確認してください。
パッチ適用と可用性を両立させる
更新は必要ですが、適用直後の不具合も現実のリスクです。2026年9月のWindows更新後には、特定環境でRemote Desktop Services(RDS)の接続断や管理ツールの停止といった既知の問題が報じられました。これを理由に更新を先延ばしにするのではなく、段階展開と復旧手順を標準化することが解決策です。
実務では、重要度の低い検証端末から適用し、業務アプリ、印刷、VPN、RDP、ファイル共有を確認してから本番へ広げます。サーバーは保守時間を確保し、更新前後に再起動手順とコンソールなどRDP以外の管理経路を確認します。Windows Server 2012を使っている場合は、ESU終了予定も踏まえ、移行または後継環境への更改計画を具体化する時期です。
今すぐ実施するチェックポイント
月例更新の前後だけでなく、担当者が不在でも回る形にすることが重要です。次の項目を月次または緊急時の手順書に落とし込んでください。
資産と公開面の確認:OS、ブラウザ、サーバー、VPN、クラウド管理者、外部公開サービスの一覧を更新する。委託先管理分も含める。
優先順位付け:悪用中と確認された脆弱性、インターネット公開資産、管理者権限に関わる問題から対処する。
更新の検証と展開:バックアップを確認してから段階的に適用し、再起動、業務アプリ、遠隔接続、ログ取得を試験する。
復元性の確認:バックアップの取得有無だけで満足せず、ファイルやシステムを所定時間内に復元できるか定期的にテストする。バックアップ先の権限を分離し、ランサムウェア被害時に同時に暗号化されにくい構成を検討する。
IDと初動の整備:MFA、最小権限、退職・異動時の権限削除、ログ確認を定例化する。連絡先、アカウント停止、証拠保全、取引先連絡の手順も明文化する。
まとめ:守る対象を「端末」から「業務の継続」へ広げる
中小企業のセキュリティは、単発の製品導入ではなく、更新、権限、監視、バックアップ、障害対応を継続して回すことで強くなります。社内ファイルをどこに置き、誰がアクセスでき、障害やランサムウェア発生時にどこまで戻せるかを、日頃から確認してください。
その基盤を検討する際には、社内ファイル共有、部署・個人単位のアクセス権限、世代バックアップ、RAID1、監視・遠隔保守、VPNといった運用要件を比較することが考えられます。たとえばLiveworks インテリジェントサーバーは、案内ページでこれらに関する機能・支援内容が紹介されており、選択肢の一つとして確認できます。世代バックアップや保守の適用範囲、詳細仕様、利用条件は導入前に確認が必要です。自社の運用課題に合ったサーバー選定や保守体制を検討する場合は、案内ページを参考に相談してみるとよいでしょう。