「更新しただけ」で終わらせない――2026年9月、中小企業が押さえるべきPCセキュリティと運用の要点
2026年9月9日時点で、PC・ブラウザ・公開サーバーに関する修正と、実際の悪用が確認された脆弱性への対応が重なっています。Microsoftの9月月例更新には974件のCVEが含まれ、Windowsの2件は悪用中と案内されています。GoogleもChromeの脆弱性について実環境の悪用コードに言及しました。重要なのは件数に圧倒されることではありません。自社のどの端末・サーバーが対象で、更新後に業務を継続でき、万一の際に戻せるかを確認することです。
更新漏れ、メールを入口とする侵入、権限の奪取、データの暗号化や消失、障害時の初動は別々の問題ではありません。今週中に更新対象を把握し、送金メールの確認手順とバックアップの復元可否を点検する。そのうえで、日常的に保守・監視できる体制へつなげましょう。
悪用確認済みの脆弱性は「業務が止まる場所」から確認する
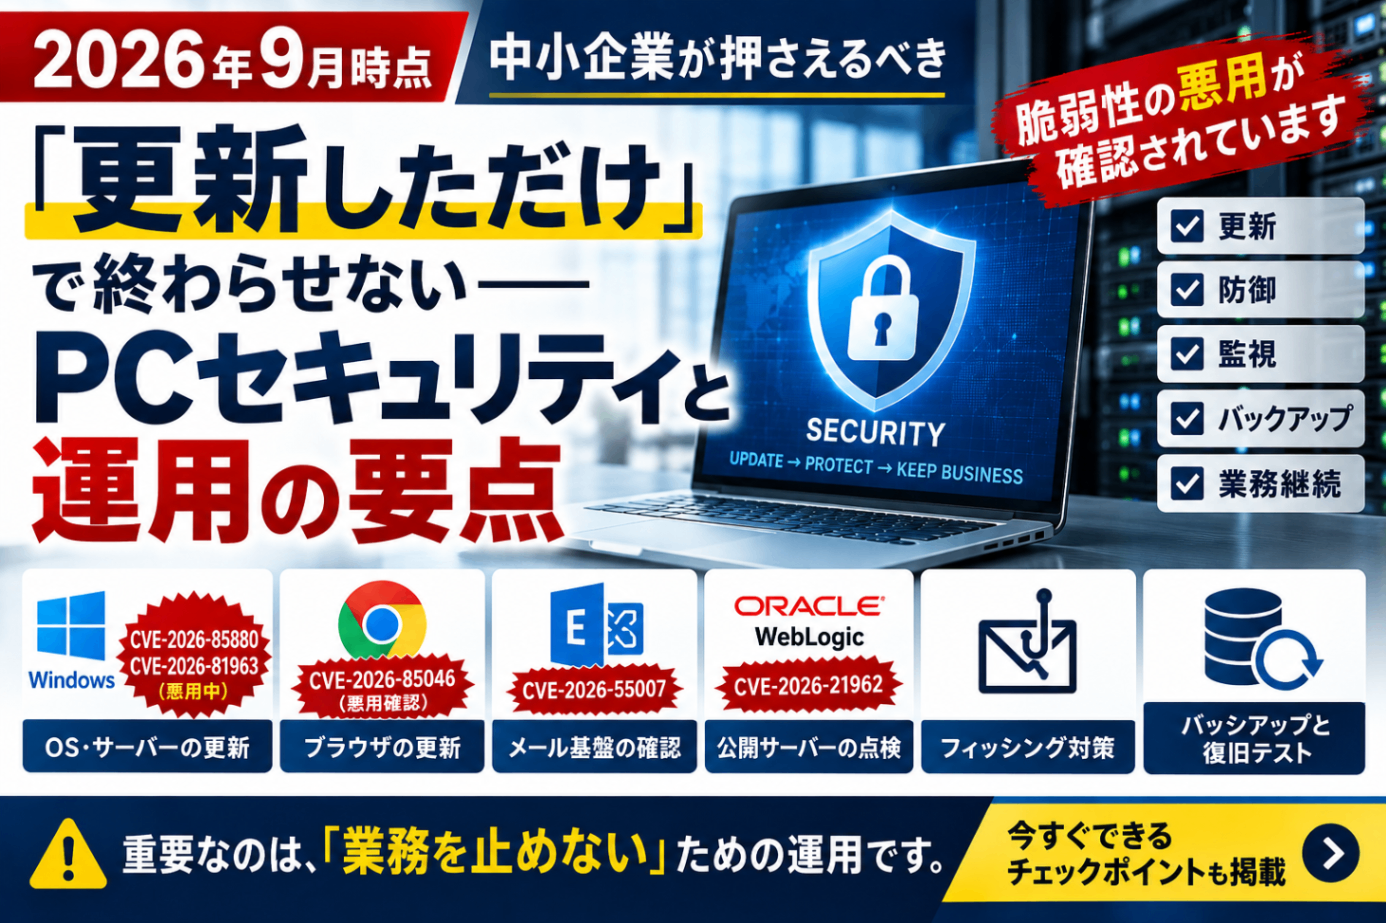
Microsoftの2026年9月更新では、Windows ALPCの権限昇格脆弱性 CVE-2026-85880 と、Windows Update Stackの権限昇格脆弱性 CVE-2026-81963 が悪用中と説明されています。いずれも影響を受ける構成では、攻撃者の権限拡大につながるおそれがあります。CISAのKnown Exploited Vulnerabilities(KEV)カタログへの掲載は、日本企業にそのまま適用される期限ではありませんが、優先度を決める有力な材料です。
まず資産台帳、端末管理ツール、保守会社の報告を照合し、次の順で対象を洗い出します。
インターネット公開中のサーバーと、悪用が確認された脆弱性
管理者が使用するPC、メール基盤、認証・ファイル共有に関わるサーバー
一般利用PC、在宅勤務用PC、VDI・RDS上の端末
業務影響を確認しながら進める残りのシステム
オンプレミスExchangeを利用している場合は、悪意あるVisio添付の処理がリモートコード実行につながり得る CVE-2026-55007 も対象可否を確認してください。修正情報はMSRCの個別ページで確認できます。更新前には最小限のテスト対象を定め、更新後はバージョン、再起動、メールや基幹業務の動作まで記録します。パッチを配っただけで完了にしないことが肝心です。
Windows・Chromeの更新は、再起動と未管理端末まで含める
Googleは9月3日、V8 JavaScriptエンジンのタイプ混同脆弱性 CVE-2026-85046 を修正し、実環境に悪用コードが存在すると警告しました。Chromeを自動更新にしていても、長く起動していないPCでは更新完了や再起動が残ることがあります。共有PC、営業用ノートPC、在宅端末、仮想デスクトップ上のブラウザも対象に含めます。Chromeの対象バージョンと修正版は、公開直前にもChrome Releasesで再確認してください。Edgeについては、Microsoftの更新情報と各端末のバージョンを個別に確認するのが安全です。
また、8月に修正されたWindowsの CVE-2026-68820 は、北朝鮮系とされるLazarusの活動で悪用されたとCheck Pointの調査が報告しています。採用や業務委託を装ったリンク、正規のPDF閲覧ソフトに見せかけた配布物を入口にしないため、8月更新の適用確認に加え、一般利用者のローカル管理者権限を必要最小限にし、DefenderやEDRの検知状態を見直します。
フィッシング対策は「見分ける力」より確認の仕組みで止める
報道では、金融関連語の間に不可視Unicode文字を入れ、キーワードや正規表現、署名ベースのメールフィルターを回避しようとするキャンペーンが確認されました。送信量や観測時期は報道に基づくため、数値を自社への直接的な脅威度とみなすことはできません。しかし、見た目が自然なメールでも、検査方法によっては検知をすり抜ける可能性を示しています。
社員の注意だけに頼らず、メールゲートウェイでの文字正規化・不可視文字の扱い、外部送信者表示、DMARC/SPF/DKIMの設定と監視を確認しましょう。特に請求書、振込先・口座変更、緊急送金の依頼は、メールへ返信せず、登録済みの電話番号など別経路で照合する「二経路確認」を運用ルールにします。侵入後の被害拡大を抑えるためにも、MFAと管理者権限の管理を組み合わせることが重要です。
公開サーバーは「使っていないはず」を確認する
Oracle HTTP ServerおよびWebLogic Server Proxy Plug-inに影響する CVE-2026-21962 は、CISA KEVに追加されました。Oracleは2026年1月のCritical Patch Updateで修正を提供しています。対象の構成では不適切なアクセス制御が問題となり、データへの広範な影響につながる可能性があります。
自社でWebLogicを管理していなくても、業務パッケージ、保守委託先、クラウド移行前に残った機器の裏側で稼働していることがあります。Exchange、WebLogic、EC基盤、WDS/TFTPなどについて、稼働有無、バージョン、外部公開範囲、修正状況を委託先にも確認してください。不要な公開面を減らし、管理画面のアクセス制御とログ監視を行うことが、更新までの暫定的なリスク低減にもなります。
バックアップと保守を「復元できる運用」に変える
ランサムウェアなどを想定すると、バックアップは「保存済み」では足りません。必要な時点のデータを、必要な時間内に戻せる状態が目標です。PC内だけのデータ、共有フォルダ、サーバー、重要SaaSを分けて棚卸しし、保存世代、保管先、復元責任者、復旧目標時間を明確にします。オンライン領域だけに依存せず、世代管理とオフラインまたはイミュータブルな保管を組み合わせれば、バックアップの同時被害リスクを下げ、復旧手段を残しやすくなります。月次または四半期ごとに限定データでも復元テストを行い、ファイルが開けるか、権限や業務アプリとの整合に問題がないかを確かめましょう。
サーバーは単なるファイル置き場ではなく、アクセス権、更新、バックアップ、監視、障害連絡を含む運用対象です。誰がアラートを受け、夜間・休日にどこまで対応し、どの条件で保守先へ連絡するかを文書化します。安定した基盤と継続的な保守は、障害を完全になくすものではありませんが、兆候の把握と初動の迅速化に役立つ場合があります。
今すぐ取るべき対策:運用チェックポイント
今日行うこと
Windows、Chrome、Edgeの更新・再起動状況を収集し、CVE-2026-85880、CVE-2026-81963、CVE-2026-85046の該当可否を確認する。
Exchange、WebLogic、EC基盤、WDS/TFTPの稼働・外部公開の有無を資産台帳で確認する。
72時間以内に行うこと
公開資産を台帳、スキャン結果、委託先回答で照合し、対象製品はベンダー情報に沿って更新または暫定緩和を判断する。
送金先変更に二経路確認を適用し、MFA、管理者権限、EDR/Defender、外部送信者表示を点検する。
今月中に行うこと
バックアップから1回復元テストを実施し、結果と不足事項を記録する。
パッチの承認、テスト、展開、適用確認の担当・期限を決め、障害時の連絡網と代替業務手順を更新する。
継続して行うこと
CISA KEVと各ベンダーのアドバイザリ、更新漏れ、重要ログを定期確認し、月次レビューで未対応理由と次回期限を管理する。
自社の人数、データの置き場、復旧要件、社内で担える保守範囲によって、必要な構成は異なります。社内ファイル共有、部署・個人単位のアクセス制御、世代バックアップ、RAID1、PCデータバックアップ、VPN、遠隔監視・遠隔保守、オフライン世代バックアップといった選択肢を含め、自社の運用課題に合ったサーバー選定や保守体制を検討したい場合は、Liveworks インテリジェントサーバーの案内ページを参考に相談できます。
参考情報・注記
本記事の更新情報・脆弱性の悪用状況は2026年9月9日時点の公開情報に基づきます。対象製品、バージョン、修正版は作業前にMicrosoft、Google、Oracleなどの公式情報で再確認してください。
緊急度は、公開状況、利用構成、適用状況、業務影響を踏まえて自社で判断してください。スキャンやログの確認は、不正侵入がないことを完全に保証するものではありません。